
PDPA กับความเสี่ยงจากการใช้ AI ในงาน HR ความยินยอม อคติอัลกอริทึม และความสำคัญของ DPIA
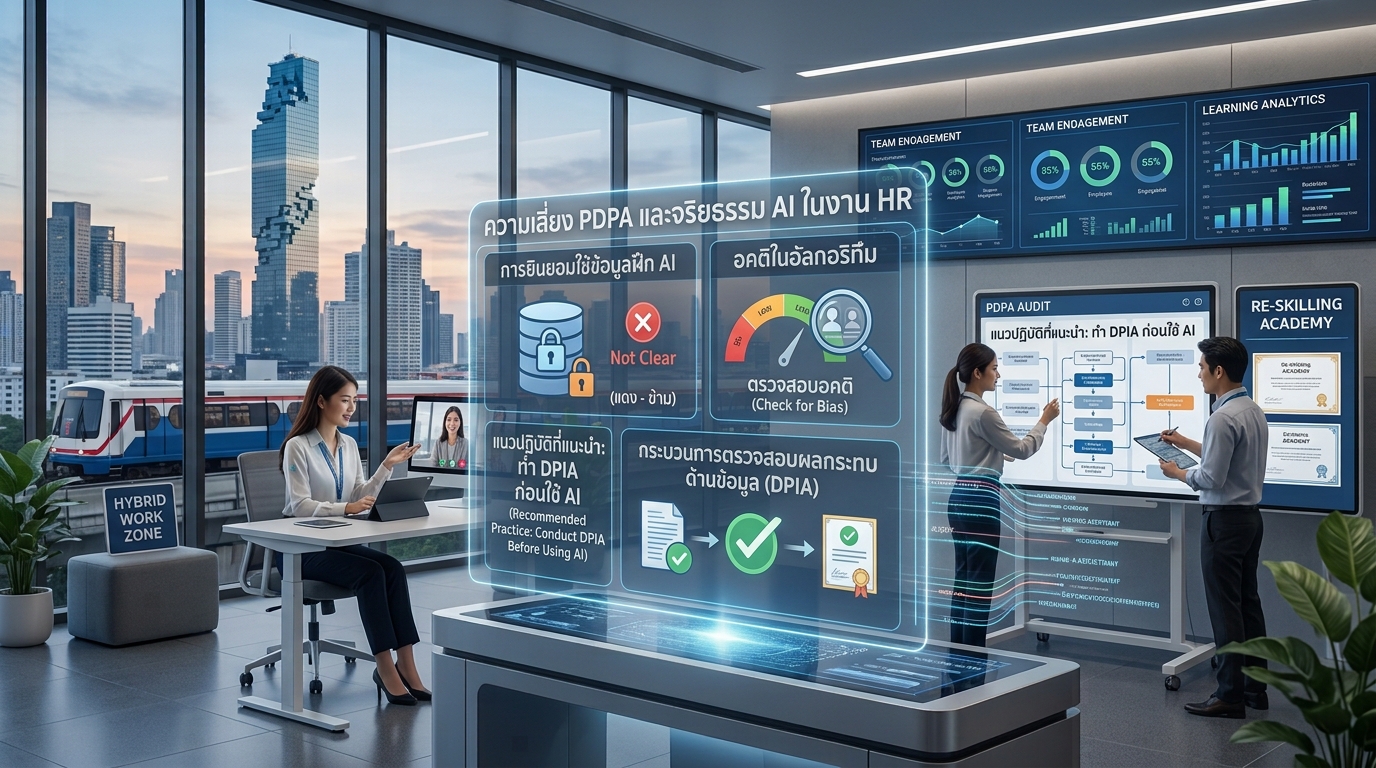
PDPA กับความเสี่ยงจากการใช้ AI ในงาน HR
ความยินยอม อคติอัลกอริทึม และความสำคัญของ DPIA
บทนำ
เมื่อองค์กรไทยเร่งนำ AI มาใช้ในงาน HR
ทั้งการคัดกรองใบสมัคร แชทบอทตอบคำถามพนักงาน
และระบบวิเคราะห์ข้อมูลบุคลากรเชิงคาดการณ์
ประเด็นที่มักถูกมองข้ามท่ามกลางความตื่นเต้นด้านประสิทธิภาพคือความเสี่ยงด้านการคุ้มครองข้อมูลส่วนบุคคลภายใต้พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล
(PDPA) โดยเฉพาะสองประเด็นสำคัญ ได้แก่
การนำข้อมูลส่วนบุคคลของพนักงานหรือผู้สมัครงานไปใช้ฝึกโมเดล AI
โดยไม่ได้รับความยินยอมที่ชัดเจน และการขาดกระบวนการตรวจสอบอคติ (bias)
ของอัลกอริทึมในการคัดเลือกบุคลากร ซึ่งทั้งสองเรื่องนี้อาจนำไปสู่ความเสี่ยงทางกฎหมายและความเสียหายต่อชื่อเสียงองค์กรได้หากไม่ได้รับการจัดการอย่างรอบคอบ
1. ความเสี่ยงจากการนำข้อมูลไปฝึกโมเดล
AI โดยไม่ได้รับความยินยอมที่ชัดเจน
ข้อมูลของพนักงานและผู้สมัครงาน เช่น
เรซูเม่ ประวัติการทำงาน ผลการประเมิน หรือแม้แต่บทสนทนากับแชทบอท HR
ล้วนเป็นข้อมูลส่วนบุคคลที่ได้รับความคุ้มครองตาม PDPA
เมื่อองค์กรนำข้อมูลเหล่านี้ไปใช้ฝึกหรือปรับแต่งโมเดล AI
ไม่ว่าจะเป็นระบบคัดกรองใบสมัครหรือระบบวิเคราะห์ข้อมูลบุคลากร
จำเป็นต้องแจ้งวัตถุประสงค์การใช้ข้อมูลอย่างชัดเจนและขอความยินยอมที่สอดคล้องกับวัตถุประสงค์นั้นโดยเฉพาะ
การใช้ข้อมูลที่เก็บไว้เพื่อวัตถุประสงค์อื่น เช่น
ข้อมูลที่เก็บไว้สำหรับจ่ายเงินเดือน แล้วนำมาใช้ฝึกโมเดล AI
โดยไม่แจ้งหรือไม่ขอความยินยอมเพิ่มเติม ถือเป็นความเสี่ยงที่พบบ่อยในทางปฏิบัติ
นอกจากนี้
แนวปฏิบัติที่หน่วยงานกำกับดูแลด้าน PDPA
ของไทยเริ่มให้ความสำคัญมากขึ้นคือขอบเขตของ "ข้อมูลส่วนบุคคล" ในบริบท
AI ซึ่งไม่ได้จำกัดอยู่แค่ชื่อหรือข้อมูลติดต่อ
แต่ยังครอบคลุมถึงองค์ประกอบเชิงเทคนิค เช่น พรอมต์ที่ป้อนเข้าระบบหรือค่า embedding
ที่โมเดลสร้างขึ้นจากข้อมูลพนักงาน
องค์กรจึงต้องตรวจสอบแหล่งที่มาของข้อมูลที่นำไปฝึกโมเดลอย่างรอบคอบ
และเตรียมความพร้อมสำหรับกรณีที่พนักงานหรือผู้สมัครใช้สิทธิขอให้ลบข้อมูลของตนออกจากระบบ
ซึ่งอาจต้องอาศัยความสามารถด้าน "machine unlearning" ที่ยังเป็นเรื่องท้าทายทางเทคนิคสำหรับหลายองค์กรในปัจจุบัน
2. การขาดกระบวนการตรวจสอบอคติของอัลกอริทึมในการคัดเลือกบุคลากร
ความเสี่ยงอีกประการหนึ่งที่มักถูกละเลยคือการที่องค์กรนำระบบ
AI
มาใช้คัดกรองหรือให้คะแนนผู้สมัครงานโดยไม่มีกระบวนการตรวจสอบว่าอัลกอริทึมมีอคติแฝงอยู่หรือไม่
อคติเหล่านี้อาจเกิดจากข้อมูลที่ใช้ฝึกโมเดลซึ่งสะท้อนรูปแบบการตัดสินใจในอดีตที่มีความลำเอียงอยู่แล้ว
เช่น การให้น้ำหนักกับสถาบันการศึกษาบางแห่งมากเกินไป
หรือการคัดกรองที่ส่งผลกระทบต่อผู้สมัครกลุ่มใดกลุ่มหนึ่งอย่างไม่เป็นธรรมโดยไม่ตั้งใจ
แม้ปัจจุบันประเทศไทยยังไม่มีกฎหมายต่อต้านการเลือกปฏิบัติที่ครอบคลุมการตัดสินใจของอัลกอริทึมโดยเฉพาะ
แต่หากเกิดกรณีที่ระบบ AI
ตัดสินใจอย่างมีอคติจนสร้างผลกระทบต่อผู้สมัครหรือพนักงาน
องค์กรก็มีความเสี่ยงที่จะถูกท้าทายหรือร้องเรียนได้ ดังนั้นแนวทางที่ผู้เชี่ยวชาญด้านกฎหมายแนะนำคือการรักษาหลักการ
"human-in-the-loop"
หรือให้มนุษย์ยังคงมีบทบาทกำกับดูแลและตัดสินใจขั้นสุดท้าย แทนที่จะปล่อยให้ระบบ
AI ตัดสินใจโดยอัตโนมัติทั้งหมด
รวมถึงต้องเปิดโอกาสให้ผู้สมัครหรือพนักงานสามารถเข้าถึงข้อมูล ขอแก้ไข หรือคัดค้านผลการตัดสินใจที่เกิดจากระบบอัตโนมัติได้ตามสิทธิที่กฎหมายกำหนด
3. DPIA: แนวปฏิบัติสำคัญก่อนนำ
AI ใหม่มาใช้กับข้อมูลพนักงาน
แนวปฏิบัติที่ได้รับการแนะนำอย่างกว้างขวางในการบริหารความเสี่ยงทั้งสองด้านข้างต้นคือการทำ
Data Protection Impact Assessment หรือ DPIA ก่อนนำระบบ AI
ใหม่มาใช้กับข้อมูลพนักงานหรือผู้สมัครงาน โดยเฉพาะโครงการ AI
ที่จัดอยู่ในกลุ่มความเสี่ยงสูง เช่น ระบบที่มีผลต่อการตัดสินใจจ้างงาน
เลื่อนตำแหน่ง หรือเลิกจ้าง
กระบวนการ DPIA
โดยทั่วไปประกอบด้วยการระบุประเภทและแหล่งที่มาของข้อมูลที่จะนำเข้าสู่ระบบ AI
การประเมินความจำเป็นและความได้สัดส่วนของการประมวลผลข้อมูลเทียบกับวัตถุประสงค์ทางธุรกิจ
การประเมินความเสี่ยงที่อาจเกิดขึ้นต่อสิทธิและเสรีภาพของเจ้าของข้อมูล เช่น ความเสี่ยงด้านอคติหรือการเลือกปฏิบัติ
ตลอดจนการกำหนดมาตรการลดความเสี่ยง เช่น การจำกัดสิทธิ์การเข้าถึงข้อมูล
การทำให้ข้อมูลไม่ระบุตัวตน หรือการเพิ่มกลไกตรวจสอบผลลัพธ์ของอัลกอริทึมเป็นระยะ
นอกจากนี้ องค์กรยังควรกำหนดบทบาทให้ชัดเจนว่าองค์กรทำหน้าที่เป็น "ผู้ควบคุมข้อมูล"
(Data Controller) ที่ตัดสินใจเลือกใช้ระบบ AI หรือเป็น
"ผู้ประมวลผลข้อมูล" (Data Processor) ที่ให้บริการระบบ AI
แก่องค์กรอื่น เนื่องจากบทบาทที่แตกต่างกันมีความรับผิดชอบตามกฎหมายที่ต่างกันด้วย
แนวทางปฏิบัติสำหรับ HR
องค์กรไทย
ในทางปฏิบัติ ฝ่าย HR ที่ต้องการนำ AI
มาใช้อย่างปลอดภัยควรเริ่มจากการทบทวนและปรับปรุงประกาศความเป็นส่วนตัว (privacy
notice) ให้ครอบคลุมการใช้ข้อมูลเพื่อฝึกหรือปรับแต่งโมเดล AI อย่างชัดเจน จัดทำ
DPIA ร่วมกับฝ่ายกฎหมายหรือเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO)
ก่อนเริ่มใช้งานระบบจริง กำหนดให้มีมนุษย์ตรวจสอบผลลัพธ์ของ AI
ในขั้นตอนที่มีผลกระทบสำคัญต่อพนักงานหรือผู้สมัคร
และจัดทำบันทึกกระบวนการตรวจสอบอัลกอริทึมเป็นระยะเพื่อเฝ้าระวังอคติที่อาจเกิดขึ้นเมื่อเวลาผ่านไป
รวมถึงเตรียมกระบวนการรองรับการใช้สิทธิของเจ้าของข้อมูล เช่น การขอเข้าถึง แก้ไข
หรือลบข้อมูล และการแจ้งเหตุการละเมิดข้อมูลส่วนบุคคลภายในกรอบเวลาที่กฎหมายกำหนด
บทสรุป
การนำ AI มาใช้ในงาน HR
สร้างประโยชน์ด้านประสิทธิภาพให้องค์กรไทยได้จริง
แต่ต้องดำเนินไปควบคู่กับความรับผิดชอบด้านการคุ้มครองข้อมูลส่วนบุคคลอย่างจริงจัง
ความเสี่ยงจากการใช้ข้อมูลฝึกโมเดลโดยไม่ได้รับความยินยอมที่ชัดเจน
และการขาดการตรวจสอบอคติของอัลกอริทึม ไม่ใช่เพียงประเด็นทางเทคนิคหรือกฎหมายที่ทิ้งไว้ให้ฝ่ายกฎหมายจัดการภายหลัง
แต่เป็นเรื่องที่ HR และผู้บริหารต้องวางแผนล่วงหน้าตั้งแต่ขั้นตอนออกแบบระบบ
การทำ DPIA อย่างเป็นระบบก่อนนำ AI
ใหม่มาใช้กับข้อมูลพนักงานจึงไม่ใช่เพียงข้อกำหนดเชิงรูปแบบ แต่เป็นเครื่องมือสำคัญที่ช่วยให้องค์กรใช้ประโยชน์จาก
AI ได้อย่างยั่งยืน พร้อมสร้างความไว้วางใจให้กับพนักงานและผู้สมัครงานในระยะยาว